Domain ski-planet.de kaufen?
Wir ziehen mit dem Projekt
ski-planet.de um.
Sind Sie am Kauf der Domain
ski-planet.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ski-planet.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Rechte Angriffe - toxische Effekte, Fachbücher von Elke Held Gaugele, Elke Gaugele, Sarah HeldDas Fachbuch "Rechte Angriffe - toxische Effekte" bietet eine tiefgehende Analyse der aktuellen Entwicklungen in der Symbolik, Bildsprache und Rhetorik extrem rechter Gesinnungsgruppen. Es thematisiert die besorgniserregende Vermischung dieser Elemente mit Mainstream- und linken Kommunikationsstrategien, was zu toxischen Effekten in der Gesellschaft führt. Die Autor*innen, darunter Sarah Held und Elke Gaugele, untersuchen, wie Moden und Styles zur Popularisierung extrem rechter Identitäten beitragen und wie rechte Gruppierungen den Diskurs über sexuelle Gewalt gegen Frauen für ihre Zwecke instrumentalisieren. Zudem wird aufgezeigt, wie Popkultur rassistische und antifeministische Strategien normalisiert. Die Beiträge beleuchten die gesellschaftlichen Auswirkungen dieser Entwicklungen vor dem Hintergrund eines erstarkten Autoritarismus und bieten wertvolle Einblicke in die Herausforderungen, die sich aus diesen Prozessen ergeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den Denkraum, Fachbücher von Rupert Martin, Georg Schäfer, Birgit Jänchen-van der HoofdWo es Denkverbote, Tabus oder Kriegszustände gibt, sind Angriffe auf den Denkraum real und bedrohen die Zersetzung des Denkens selbst. Basierend auf den Erfahrungen von Wilfred R. Bion während des Ersten Weltkriegs liegt der Fokus zunächst auf schwierigen klinischen Behandlungssituationen: Patienten greifen alle Verbindungen an, die Psychoanalytiker herstellen. Angriffe auf den Denkraum prägen auch die Gesellschaft als Ganzes: Fake News greifen unsere Wahrnehmung an, und soziale Welten, die sich voneinander entfernen, stellen den Konsensbildungsprozess und grundlegende Prinzipien des Zusammenlebens in Frage. Die Beiträge untersuchen das Feld dieser Angriffe auf Denkräume, um letztere neu zu gestalten und einen angemessenen Umgang mit Bedrohungen zu finden, mit Artikeln von Nicola Abel-Hirsch, Dominic Angeloch, Ulrich Bahrke, Christoph Bialluch, Dirk Blothner, Lorenz Böllinger, Karin A. Dittrich, Stephan Döring, Klemens Färber, Martina Feurer, Christian Foth, Nasim Ghaffari, Lutz Götzmann, Gisela Zemsch, Delaram Habibi-Kohlen, Bernd Heimerl, Vera Kattermann, Roman Lesmeister, Kamyar Novidi, Kerstin Sischka, Jürgen Thorwart, Sieglinde Eva Tömmel, Heiner Vogel und Susen Werner.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
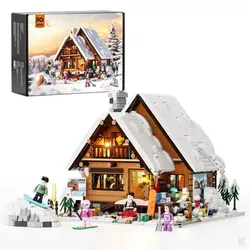
Funwhole F9041 SkihütteLumibricks (Funwhole) Ski Lodge Lumibricks Gemütliche Ski-Lodge Berghütte im Schnee Merkmale: 2187 Teile ein Lumibricks (Funwhole) Ski Berghütte als Klemmbausteinset Maße: 25.5 x 21.5 x 25.5 cm (B x H x T) Die Klemmbausteine haben die normale Standard Größe Gemütliches Chalet im Winter, das Dach ist von Schnee bedeckt und der Kamin raucht. Vor dem Haus tummeln sich mehrere Figuren – manche mit Skiern, andere mit Snowboards – und es gibt einen kleinen Haufen Geschenke sowie Pflanzen, die Szene lebendig machen. Die Farben wirken warm und einladend, mit Holz- und Weißtönen. Eine gemütliche Berghütte im winterlichen Flair: Das schräg gelegene Dach ist mit Schnee bedeckt, die großen Fenster strahlen warmes Licht aus. Vor der Hütte knistert eine Feuerstelle, um die sich mehrere Figuren versammeln. Eine Person fährt von einem kleinen Schneehügel aus Snowboard. Die Farbwelt bleibt warm mit Holz- und Weißtönen, ergänzt durch bunte Accessoires auf Tisch und Boden. Charmantes Klemmbaustein-Modell einer gemütlichen Skihütte mit markantem, schrägem Dach in warmen Brauntönen. Auf dem Dach steigt Rauch aus dem Schornstein, die Fenster leuchten hell und geben Einblick ins Innere. Die Fassade zeigt ein Holzgeländer und hübsche Verzierungen. Draußen stehen winterlich gekleidete Figuren, darunter eine Person mit rosa Pullover, die Ski fährt, daneben ein weiterer Charakter mit Ski; vor der Vorderseite stehen kleine Schneemänner. Ein Schild mit der Aufschrift »Ski Lodge« ist gut sichtbar. Im Vordergrund liegen Schneehaufen und grüne Elemente verteilen sich in der Szene. Winterhaus-Modell aus warmen Erdtönen. Vor dem Haus liegt ein kleiner, verschneiter Hügel, auf dem eine Figur mit Snowboard im Schnee fährt. Die Wände bestehen aus braunen und beigen Steinen, das Dach hat eine auffällige weiße Kante. Durch eine offene Frontwand schaut man ins Innere: Bett, kleine Küche, Regale mit bunten Büchern und eine warme Lichtquelle schaffen eine wohnliche Atmosphäre. Hinter dem Haus stehen zwei grüne Tannenbäume, die das Winterambiente abrunden. Im Vordergrund des Berghaus-Modells sieht man drei Figuren, die verschiedene Aktivitäten ausüben: Ein Junge auf dem Snowboard, zwei weitere Personen entspannt vor dem Haus. Das Dach ist steil, Schnee liegt rund ums Gebäude und die Umgebung wird von Tannenbäumen geprägt. Dekorationen wie ein Schild mit der Aufschrift »Ski Lodge« tragen zur winterlichen Stimmung bei. Eine gemütliche Innenraum-Szene aus Klemmbausteinen: Eine dunkle Fläche erinnert an ein Piano, davor leuchten orangefarbene Lichter im Hintergrund und schaffen eine warme, einladende Atmosphäre. Am Rand finden sich weitere bunte Bausteine, die dem Bild Tiefe und Struktur verleihen. Klemmbaustein-Modell einer Ski-Lodge. Neben dem Gebäude steht ein Schild mit »SKI LODGE GUESTHOUSE«; es gibt Hinweise wie 30% Rabatt und die Möglichkeit, jetzt zu buchen. Das Schild wirkt blau mit Bergmotiven. Im Hintergrund sieht man eine stilisierte Kaminöffnung mit flackerndem Licht, und der Bereich rund um die Lodge ist mit schneebedeckten Bäumen und weiteren dekorativen Elementen gestaltet. Achtung: Klemmbausteine nicht geeignet für Kinder unter 36 Monaten. Benutzung nur unter unmittelbarer Aufsicht von Erwachsenen! Kompatibel mit den meisten bekannten Klemmbaustein-Marken.105,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf die unternehmerische Autokratie, Fachbücher von Falko Blumenthal, Martin OppeltMitbestimmung in der Wirtschaft ist als Ergänzung der politischen Demokratie und als Angriff auf die unternehmerische Autokratie zu definieren. Sie ist vom Ansatz her radikaldemokratisch und antikapitalistisch. Ausgehend von Otto Brenners Anspruch an gewerkschaftliche Arbeit prüfen und suchen die Beiträgerinnen nach den Erfahrungen und Instrumenten für die Demokratisierung in Betrieben, Unternehmen, Kommunen und der Gesellschaft. Dabei stehen konkrete Handlungsorientierung und politische Theorie in Spotlights und Momentaufnahmen zueinander und geben einen Eindruck des gewerkschaftlichen Denkens 2025.59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rechte Angriffe - toxische Effekte, Fachbücher von Elke Held Gaugele, Elke Gaugele, Sarah HeldDas Fachbuch "Rechte Angriffe - toxische Effekte" bietet eine tiefgehende Analyse der aktuellen Entwicklungen in der Symbolik, Bildsprache und Rhetorik extrem rechter Gesinnungsgruppen. Es thematisiert die besorgniserregende Vermischung dieser Elemente mit Mainstream- und linken Kommunikationsstrategien, was zu toxischen Effekten in der Gesellschaft führt. Die Autor*innen, darunter Sarah Held und Elke Gaugele, untersuchen, wie Moden und Styles zur Popularisierung extrem rechter Identitäten beitragen und wie rechte Gruppierungen den Diskurs über sexuelle Gewalt gegen Frauen für ihre Zwecke instrumentalisieren. Zudem wird aufgezeigt, wie Popkultur rassistische und antifeministische Strategien normalisiert. Die Beiträge beleuchten die gesellschaftlichen Auswirkungen dieser Entwicklungen vor dem Hintergrund eines erstarkten Autoritarismus und bieten wertvolle Einblicke in die Herausforderungen, die sich aus diesen Prozessen ergeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den Denkraum, Fachbücher von Rupert Martin, Georg Schäfer, Birgit Jänchen-van der HoofdWo es Denkverbote, Tabus oder Kriegszustände gibt, sind Angriffe auf den Denkraum real und bedrohen die Zersetzung des Denkens selbst. Basierend auf den Erfahrungen von Wilfred R. Bion während des Ersten Weltkriegs liegt der Fokus zunächst auf schwierigen klinischen Behandlungssituationen: Patienten greifen alle Verbindungen an, die Psychoanalytiker herstellen. Angriffe auf den Denkraum prägen auch die Gesellschaft als Ganzes: Fake News greifen unsere Wahrnehmung an, und soziale Welten, die sich voneinander entfernen, stellen den Konsensbildungsprozess und grundlegende Prinzipien des Zusammenlebens in Frage. Die Beiträge untersuchen das Feld dieser Angriffe auf Denkräume, um letztere neu zu gestalten und einen angemessenen Umgang mit Bedrohungen zu finden, mit Artikeln von Nicola Abel-Hirsch, Dominic Angeloch, Ulrich Bahrke, Christoph Bialluch, Dirk Blothner, Lorenz Böllinger, Karin A. Dittrich, Stephan Döring, Klemens Färber, Martina Feurer, Christian Foth, Nasim Ghaffari, Lutz Götzmann, Gisela Zemsch, Delaram Habibi-Kohlen, Bernd Heimerl, Vera Kattermann, Roman Lesmeister, Kamyar Novidi, Kerstin Sischka, Jürgen Thorwart, Sieglinde Eva Tömmel, Heiner Vogel und Susen Werner.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Funwhole F9041 SkihütteLumibricks (Funwhole) Ski Lodge Lumibricks Gemütliche Ski-Lodge Berghütte im Schnee Merkmale: 2187 Teile ein Lumibricks (Funwhole) Ski Berghütte als Klemmbausteinset Maße: 25.5 x 21.5 x 25.5 cm (B x H x T) Die Klemmbausteine haben die normale Standard Größe Gemütliches Chalet im Winter, das Dach ist von Schnee bedeckt und der Kamin raucht. Vor dem Haus tummeln sich mehrere Figuren – manche mit Skiern, andere mit Snowboards – und es gibt einen kleinen Haufen Geschenke sowie Pflanzen, die Szene lebendig machen. Die Farben wirken warm und einladend, mit Holz- und Weißtönen. Eine gemütliche Berghütte im winterlichen Flair: Das schräg gelegene Dach ist mit Schnee bedeckt, die großen Fenster strahlen warmes Licht aus. Vor der Hütte knistert eine Feuerstelle, um die sich mehrere Figuren versammeln. Eine Person fährt von einem kleinen Schneehügel aus Snowboard. Die Farbwelt bleibt warm mit Holz- und Weißtönen, ergänzt durch bunte Accessoires auf Tisch und Boden. Charmantes Klemmbaustein-Modell einer gemütlichen Skihütte mit markantem, schrägem Dach in warmen Brauntönen. Auf dem Dach steigt Rauch aus dem Schornstein, die Fenster leuchten hell und geben Einblick ins Innere. Die Fassade zeigt ein Holzgeländer und hübsche Verzierungen. Draußen stehen winterlich gekleidete Figuren, darunter eine Person mit rosa Pullover, die Ski fährt, daneben ein weiterer Charakter mit Ski; vor der Vorderseite stehen kleine Schneemänner. Ein Schild mit der Aufschrift »Ski Lodge« ist gut sichtbar. Im Vordergrund liegen Schneehaufen und grüne Elemente verteilen sich in der Szene. Winterhaus-Modell aus warmen Erdtönen. Vor dem Haus liegt ein kleiner, verschneiter Hügel, auf dem eine Figur mit Snowboard im Schnee fährt. Die Wände bestehen aus braunen und beigen Steinen, das Dach hat eine auffällige weiße Kante. Durch eine offene Frontwand schaut man ins Innere: Bett, kleine Küche, Regale mit bunten Büchern und eine warme Lichtquelle schaffen eine wohnliche Atmosphäre. Hinter dem Haus stehen zwei grüne Tannenbäume, die das Winterambiente abrunden. Im Vordergrund des Berghaus-Modells sieht man drei Figuren, die verschiedene Aktivitäten ausüben: Ein Junge auf dem Snowboard, zwei weitere Personen entspannt vor dem Haus. Das Dach ist steil, Schnee liegt rund ums Gebäude und die Umgebung wird von Tannenbäumen geprägt. Dekorationen wie ein Schild mit der Aufschrift »Ski Lodge« tragen zur winterlichen Stimmung bei. Eine gemütliche Innenraum-Szene aus Klemmbausteinen: Eine dunkle Fläche erinnert an ein Piano, davor leuchten orangefarbene Lichter im Hintergrund und schaffen eine warme, einladende Atmosphäre. Am Rand finden sich weitere bunte Bausteine, die dem Bild Tiefe und Struktur verleihen. Klemmbaustein-Modell einer Ski-Lodge. Neben dem Gebäude steht ein Schild mit »SKI LODGE GUESTHOUSE«; es gibt Hinweise wie 30% Rabatt und die Möglichkeit, jetzt zu buchen. Das Schild wirkt blau mit Bergmotiven. Im Hintergrund sieht man eine stilisierte Kaminöffnung mit flackerndem Licht, und der Bereich rund um die Lodge ist mit schneebedeckten Bäumen und weiteren dekorativen Elementen gestaltet. Achtung: Klemmbausteine nicht geeignet für Kinder unter 36 Monaten. Benutzung nur unter unmittelbarer Aufsicht von Erwachsenen! Kompatibel mit den meisten bekannten Klemmbaustein-Marken.105,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Planet, Lonely: Lonely Planet JapanLonely Planet Japan , Comprehensive Travel Guide | Detailed Itineraries & Maps | Insider Tips | Covers Tokyo, Mt Fuji, Kyoto, Hiroshima, Hokkaido and more , > , Auflage: 18. Auflage, Erscheinungsjahr: 20240402, Produktform: Kartoniert, Titel der Reihe: Lonely Planet Travel Guide##, Autoren: Planet, Lonely, Auflage: 24018, Auflage/Ausgabe: 18. Auflage, Seitenzahl/Blattzahl: 768, Themenüberschrift: TRAVEL / Asia / East / Japan, Keyword: apan travel guide;japan travel book;japan trip;travel books 2024;travel guides 2024;asia travel guide;tokyo travel guide;travel guide kyoto;family travel guide;travel planner;trip planner;trip packing list;travel guide planner;travel planner checklist;travel gift guide;bucket list travel;bucket list planner;dk eyewitness japan;dk eyewitness top 10 travel guide;family, Fachschema: Englische Bücher / Reise / Asien~Japan / Reiseführer, Reisebeschreibung, Warengruppe: HC/Reiseführer/Kunstreiseführer/Asien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 196, Breite: 132, Höhe: 35, Gewicht: 632, Produktform: Kartoniert, Genre: Importe,22,91 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.